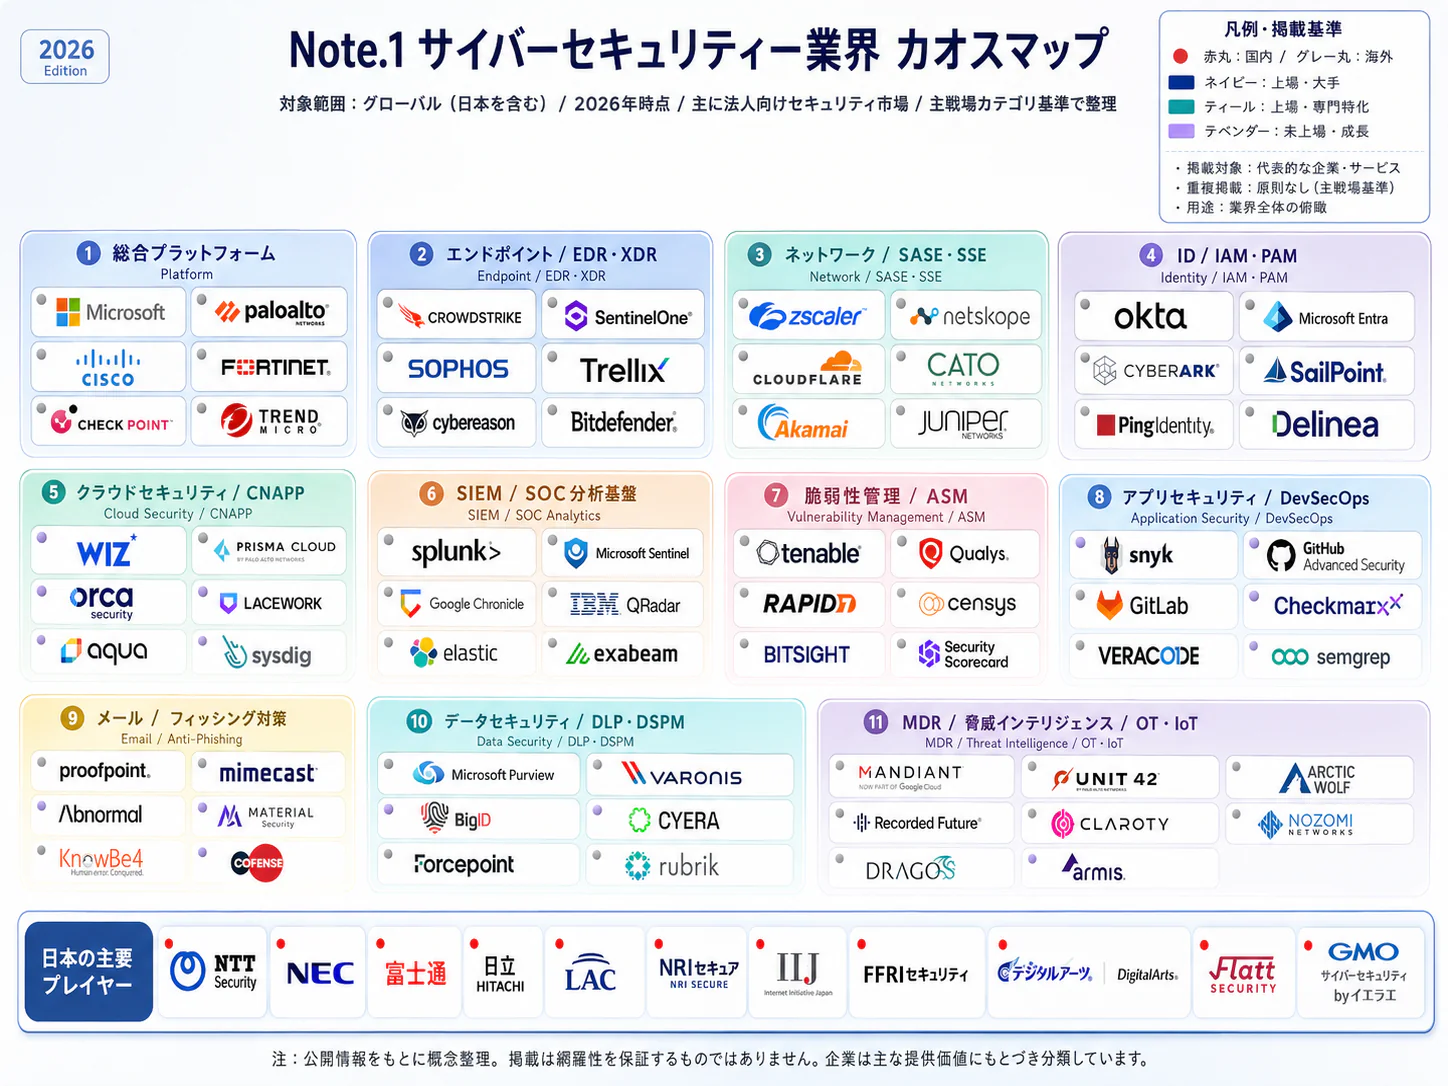
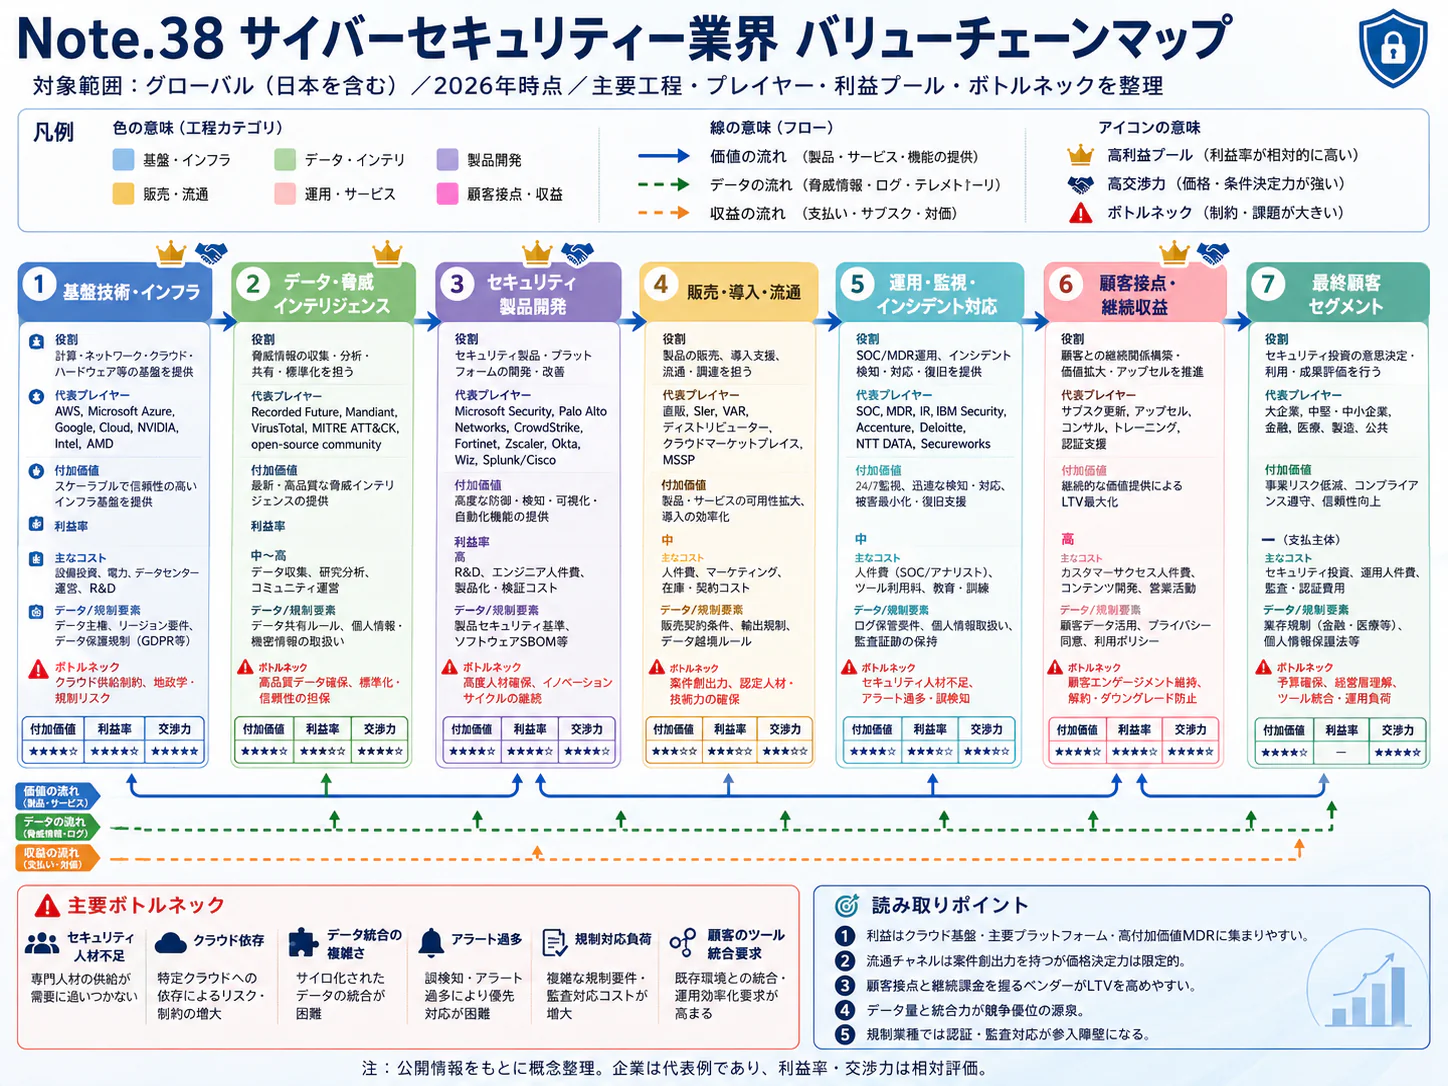
エグゼクティブサマリー
サイバーセキュリティは、製品の防御機能と専門家の継続運用を組み合わせ、企業の事業停止リスクを管理する産業である。2026年10月時点の経営課題は、市場成長を取り込むことと、製品統合・人件費・対応責任によって利益が失われることを切り分けることである。
要点
- 市場:拡大しているが実績の時点を見誤ってはならない。 JNSAの2023年度市場は1兆6,665億円の推定実績で、同一系列の前年度比は13.9%増(計算)である。同資料の2024年度は見込み、2025年度は予測であり、2026年の実績として引用できない(JNSA「2024年度市場調査報告」)。
- 構造:被害の増加と支出の増加は同義ではない。 警察へのランサムウェア被害報告は2026年上半期123件、前年同期比6.0%増(計算)である。一方、IPAの中小企業調査では過去3期に対策投資を行っていない割合が62.6%で、必要性を実際の購買へ変える提案が課題となる(警察庁「令和8年上半期のサイバー空間の脅威情勢」/警察庁「令和7年上半期のサイバー空間の脅威情勢」/IPA「中小企業等実態調査2024・速報」)。
- 競争・海外:統合基盤と国内実装の分業が再編される。 サイバーアーク(CyberArk)とウィズ(Wiz)の買収完了は、IDやクラウド保護が大手の事業基盤へ組み込まれる動きを示す。国内企業には販売機会と同時に、仕入れ先への依存や独自役務の対価をどう確保するかという課題が生じる(パロアルト「CyberArk買収完了」/Google Cloud「Wiz買収完了」)。
- 制度:対応期限と契約範囲を商品設計へ反映する。 EUのCRA報告義務は2026年9月に開始し、日本のSCS評価制度は2026年度末頃の開始を目指す。施行済みと予定を分け、診断の納品から継続的な証拠・運用の維持まで設計する(欧州委員会「CRA報告義務開始」/経産省等「SCS制度構築方針」)。
- AI:削減工数より対処品質と採算が重要である。 国内外で分析・一次判定・対処の実用例があるが、提供企業の効果数値は対象業務に限られる。誤遮断、見逃し、従量費用、責任分担を含めて評価する(NTTドコモビジネス「AI SOC提供開始」/マイクロソフト「Copilot導入事例」)。
経営・企画部門への示唆
- 大手は、複数の海外基盤の運用を束ねつつ、対処権限・ログ・事故記録を自社の契約に残す。AIで減った一次分析の工数は値下げに回さず、海外拠点や復旧訓練まで支援の範囲を広げるための原資にする。
- 中堅・中小は、伸びの大きい診断(2023年度33.3%増)を修正確認まで含む年間契約に変える。特定製品を求めないSCSの対策支援や関東以外での初動・復旧で、再販に頼らない収益をつくる。
- 新規参入は、伸びの小さいSOCを自前で持つより、CRA・JC-STAR対応や既存の顧客接点から入る。提携・買収では、技術者の定着、顧客契約の継続条件、進行中の事故対応の責任を確かめる。
業界データまとめ
国内市場は拡大している。規模を比較するには、製品、人的サービス、流通段階をそろえる。以下は2026年10月20日までに確認できた公表資料に基づき、市場の実績推計と将来予測を区別した基礎データである。
| 項目 | 値 | 時点 | 出典 |
|---|---|---|---|
| 市場規模 | 国内情報セキュリティ市場1兆6,665億円。JNSAの売上高推定実績値であり、物理セキュリティ、保険など本稿より広い周辺領域を含む | 2023年度実績推計、2025年公表 | JNSA「2024年度市場調査報告」 |
| 市場の伸び | 前年度比+13.9%。同報告書の記載で、製品・サービス合計1,666,571百万円÷前年度1,462,884百万円-1の計算とも一致 | 2023年度/2022年度 | JNSA「2024年度市場調査報告」 |
| 事業者数 | 3万1,976企業等。企業産業中分類「情報サービス業」、経営組織総数。セキュリティ以外のソフトウェア・情報処理を含む近接分類の参考値であり、本業界の事業者数ではない | 2021年6月1日現在 | 総務省・経済産業省「令和3年経済センサス‐活動調査」企業等に関する集計・第1表 |
| 従業者数 | 126万5,901人。企業産業中分類「情報サービス業」の国内従業者、男女計。上記と同じ集計範囲の参考値であり、本業界の従業者数ではない | 2021年6月1日現在 | 総務省・経済産業省「令和3年経済センサス‐活動調査」企業等に関する集計・第1表 |
| 平均年収 | 669万5,400円(計算)。中分類「情報サービス業」、一般労働者・男女計・企業規模計10人以上。月額43万2,300円×12+年間賞与等150万7,800円。サイバーセキュリティ専業の値ではない | 2025年調査。給与は2025年6月、賞与等は原則2024年 | 厚生労働省「賃金構造基本統計2025・第1表」 |
| 上位3社の売上高 | 比較対象として選定した海外専業上場大手3社の世界売上:パロアルトネットワークス114.80億米ドル/フォーティネット68.0億米ドル/クラウドストライク48.1億米ドル。国内シェア順位や全業界の厳密な上位順位を示すものではない | 順に2026年7月期/2025年12月期/2026年1月期 | パロアルト「2026年度通期決算」 フォーティネット「2025年決算」 クラウドストライク「2026年度決算」 |
| ランサムウェア被害報告件数 | 国内123件。警察に報告された被害であり、潜在被害の総数ではない。前年同期116件に対し+6.0%(計算)。半期として統計開始以来最多 | 2026年上半期 | 警察庁「令和8年上半期のサイバー空間の脅威情勢」 警察庁「令和7年上半期のサイバー空間の脅威情勢」 |
| サイバー攻撃関連通信観測数 | 約7,010億パケット、前年比約+2.2%。NICTERのダークネット観測値であり、被害件数とは異なる | 2025年 | NICT「NICTER観測レポート2025」 |
| 情報処理安全確保支援士登録者数 | 2万6,424人。需要家側なども含む登録資格者であり、当業界の従業者数ではない | 2026年10月1日現在 | IPA「支援士登録者・2026年10月」 |
JNSA資料の2024年度1兆7,995億円は見込推計、2025年度1兆9,458億円は予測であり、上表の実績には採用していない。事業者数・従業者数は、平均年収と同じ中分類「情報サービス業」の参考値である。産業分類では、パッケージソフトウェアの開発は情報サービス業(ソフトウェア業)に含まれる。一方、「情報ネットワーク・セキュリティ・サービス業」は、インターネット附随サービス業(インターネット利用サポート業)の例示に置かれている(総務省等「経済センサス2021・産業分類」)。このため、経済センサスからサイバーセキュリティだけを切り出すことはできない。年収の賞与対象期間は給与対象月と異なるため、厳密な2025暦年の実収入を表す値ではない(厚生労働省「賃金構造基本統計・調査概要」)。
AI・フィジカルAIの影響と経営の打ち手
生成AI・AIエージェントは、監視要員の作業時間と防御製品の競争条件を同時に変える。収益への影響を決めるのは、自動化の表示性能に加えて、顧客環境での検証、誤った対処を止める設計、削減した工数を契約更新や対応範囲の拡張につなげる能力である。
本稿のバリューチェーンは「研究・製品化→評価・診断→設計・導入→監視・分析→対処・復旧→監査・改善」とする。製品企業の共通基盤をサービス企業が顧客へ適用し、改善結果を研究・設計へ戻す。普及時期は、2026年10月を起点とする、公開情報からの分析にもとづく見通しである。
影響の全体像
| 工程 | 変わる業務 | 主な技術 | 段階 | 時期 | 根拠 |
|---|---|---|---|---|---|
| 研究・製品化 | 未知の脆弱性候補の探索、検証作業 | 生成AI・AIエージェント | 実用(導入事例あり) | 3〜5年 | Big Sleepによる実ソフトウェアの脆弱性発見、DARPAの競技会での未知の脆弱性発見。一般企業への普及は別問題(グーグル「2025年夏のセキュリティ発表」/DARPA「AIサイバーチャレンジ結果」) |
| 評価・診断 | アクセス設定の不足・過剰権限の洗い出し | 生成AI・AIエージェント | 実用(一般提供) | 2年以内 | Entraの条件付きアクセス最適化エージェント(マイクロソフト「ID保護機能の一般提供」) |
| 設計・導入 | 設定変更案の作成と適用前の確認 | 生成AI・AIエージェント | 実用(一般提供) | 2年以内 | 同エージェントによる修正提案と管理者の承認(マイクロソフト「条件付きアクセス最適化エージェント」) |
| 監視・分析 | ログの相関分析、メールの一次判定 | 生成AI・AIエージェント | 実用(導入事例あり) | 2年以内 | NTTドコモビジネスの自社導入、米医療機関の利用例(NTTドコモビジネス「AI SOC」/マイクロソフト「Copilot導入事例」) |
| 対処・復旧 | 承認済み手順による隔離・遮断、担当者への引き継ぎ | 生成AI・AIエージェント | 実用(導入事例あり) | 2年以内 | AI分析とSOARを組み合わせた対処。業務復旧全体の無人化を意味しない(NTTドコモビジネス「AI SOC提供開始」) |
| 監査・改善 | 分析レポート作成、判断根拠・実行履歴の整理 | 生成AI・AIエージェント | 実用(導入事例あり) | 2年以内 | AI分析レポートと専門家による運用支援(NTTドコモビジネス「AI SOC」) |
フィジカルAIがセキュリティ事業者の中核業務を直接代替する影響は小さい。ロボットや自律機械は、主として新しい防御対象となる。誤遮断が設備停止につながるため、情報システム上の自動対処はそのまま適用できないと考えられる。
業務はどう変わるか
第一に、一次分析は「アラートを順に読む仕事」から「判定の妥当性を確かめ、例外を処理する仕事」に移る。マイクロソフトは、米St. Luke’s University Health Networkでフィッシングの誤検知処理により月間約200時間を削減した事例を紹介している。これは導入済みの顧客事例についての提供企業の公表値であり、SOC全体の人員を同率で削減できるという証拠ではない(マイクロソフト「Copilot導入事例」)。
第二に、監視と対処の分断が縮まる。NTTドコモビジネスは2026年5月20日にAI SOCを提供開始し、従来1〜2時間の相関分析を約10分で実行すると公表した。約5万台の自社環境では、アラート対応稼働95%削減という導入済み事例も示している。いずれも提供企業の公表値であり、対象アラート、事前設定、専門家の支援を含む条件を確かめる(NTTドコモビジネス「AI SOC提供開始」/NTTドコモビジネス「AI SOC」)。
生成AIの分析と、決められた手順を動かすSOARは区別して見る。誤遮断が物流や決済を停止させないよう、処理時間に加え、見逃し、誤遮断、差し戻し、復旧時間を測る。
第三に、脆弱性研究は専門家の探索をエージェントが補助する形になる。グーグルは2025年7月、Big SleepがSQLiteの脆弱性CVE-2025-6965を発見したと公表した。米国防高等研究計画局(DARPA)が2025年8月に結果を公表したAIサイバーチャレンジでも、決勝チームのシステムがオープンソースのソフトウェアから実在する18件の脆弱性を見つけた。これらは実際の研究業務や競技会での活用であり、すべての商用診断を無人で代替できることや、日本で同じサービスを購入できることまでは示さない(グーグル「2025年夏のセキュリティ発表」/DARPA「AIサイバーチャレンジ結果」)。
第四に、設定を点検する間隔が短くなる。マイクロソフトは2025年7月に条件付きアクセス最適化エージェントの一般提供を発表した。同エージェントは、24時間ごとの自動実行を設定でき、直近24時間に追加された利用者やアプリが方針の対象になっているかを点検して修正案を示す。既存の方針は管理者が承認しない限り変更しない。従来の定期診断に、利用者やアプリの追加に追随する点検が組み合わさるため、サービス企業には「診断報告書の納品」から「修正完了の継続確認」への転換余地がある(マイクロソフト「ID保護機能の一般提供」/マイクロソフト「条件付きアクセス最適化エージェント」)。
第五に、防御側の効率化と並行して攻撃側の処理能力も増す。英国NCSCは2025年5月の評価で、2027年に向け既知の脆弱性を悪用する能力が高まり、未修正システムへの攻撃が増えると見通した。これは同機関の将来評価であり、すべての高度攻撃が既に完全自律化したという事実認定ではない(英国NCSC「2027年までのAI脅威評価」)。
AI・ロボットの主要プレイヤー
| 企業 | 本社 | 技術・製品 | この業界での使われ方 | 日本での展開 |
|---|---|---|---|---|
| マイクロソフト | 米国 | Security Copilot、Entraの最適化エージェント | メール判定、調査支援、ID設定評価 | 展開済み。日本向け製品案内で提供(マイクロソフト「Security Copilot」) |
| パロアルトネットワークス | 米国 | Cortex XSIAM | ログ統合、検知、運用自動化。機械学習・分析基盤も含む | 展開済み。SCSKの導入を公表(パロアルト「SCSK導入事例」) |
| クラウドストライク | 米国 | Charlotte AI、AgentWorks | セキュリティ調査支援とエージェント構築 | Falconは国内パートナー経由で展開済み。AgentWorksの日本語発表は米国発表の抄訳で、日本での提供時期の記載はない(クラウドストライク「AgentWorks発表」/クラウドストライク「JAPACパートナー表彰2026」) |
| NTTドコモビジネス | 日本 | AI Advisor、AI SOC | 国内顧客向けログ分析と対処、専門家の運用支援 | 展開済み。2026年5月20日提供開始(NTTドコモビジネス「AI SOC提供開始」) |
購買仕様には「AI搭載」の有無より、自動化する工程、人が承認する操作、保存する入力・証拠を記載する。
人材・収益・競争への影響
分析では、定型アラートの転記、検索、一次分類に投入する工数は減る。一方、検知ルールの設計、エージェントの評価、復旧判断、顧客の業務影響を理解する職務が増える。初級者の実務機会をすべて機械に置き換えると、将来の上級分析者が育たない。過去事例の再現演習と、機械の判定を根拠までたどるレビューを育成業務として組み込む。
費用は人件費だけでなく、推論、ログ保存、データ転送、利用基盤のライセンスへ配分が変わる。単に処理件数を増やす設計では、従量費用も増える。このため、顧客別の「監視対象当たり原価」と「重大事案当たりの専門家工数」を分けて管理する。削減効果の全額が値下げに流れるか、監視範囲の拡張に使えるかは、契約の更新時期と競争条件に左右されるとみられる。
競争上は、顧客のID・端末・ネットワークのデータへの接続が重要となる。ただしNISTが整理する間接的プロンプトインジェクションのように、入力へ埋め込まれた指示がエージェントの行動を変える危険があり、攻撃者が操作できるログやメールの分析でも注意が必要である(NIST「敵対的機械学習の分類2025」)。
経営者が実施すべき対策
| 優先度 | 打ち手 | 対象 | 時期 | 期待できる効果 | 必要な準備 |
|---|---|---|---|---|---|
| 高 | 過去の実インシデントを匿名化した評価セットで、見逃しと誤判定を測る | 共通 | 直ちに〜6カ月 | 顧客環境での性能差の把握 | 正解ラベル、顧客同意、機密情報除去 |
| 高 | 端末隔離・ID停止を重要度別の承認制にし、解除手順も試す | 共通 | 導入前 | 自動対処による業務停止の抑制 | 業務責任者、停止許容範囲、操作記録 |
| 高 | 見積もりにログ量・保持期間・推論費・再調査費を明記する | 共通 | 次回更新時 | 従量原価による赤字の防止 | 顧客別原価、上限超過時の取り決め |
| 高 | エージェントの権限・接続先・入力データを台帳化する | 共通 | 6カ月以内 | 指示の乗っ取りや過剰権限の影響限定 | 最小権限、秘密情報管理、操作監査 |
| 中 | 複数顧客間でログ、検索結果、学習用情報を分離する | 大手 | サービス拡張前 | 顧客間の情報漏えいの防止 | テナント分離、再利用ルール、委託契約 |
| 中 | 一次分類削減分を復旧訓練・設定改善の定額サービスに振り向ける | 中堅・中小 | 1〜2年 | 値下げ圧力の緩和、契約範囲の拡張 | 顧客業務の棚卸し、標準手順、担当者育成 |
限定的なアラート削減率をSOC全体へ適用すること、検知件数の減少を安全性向上とみなすことは避ける。自動実行の権限を渡す前に、承認と監査を整える。
業界の定義と市場構造
サイバーセキュリティは、同じ顧客予算の中に、拡張可能な製品事業と専門家の対応能力を売るサービス事業が共存する業界である。成長率、粗利、必要人員、契約責任が異なるため、参入先や買収対象を選ぶには、両者を分けて扱う。
本稿は、端末、ネットワーク、ID、クラウド、アプリケーション、データの保護製品と、SOC、MDR、診断、コンサルティング、事故対応を含む。EDRは端末の検知・対応機能、SOCは監視・分析を担う組織またはサービス、MDRは検知と対応を組み合わせた運用サービスであり、相互に代替する同一商品ではない。一般的なクラウド利用料、サーバー販売、通常のシステム開発、警備・監視カメラ、保険引受そのものは原則として含めない。
公開データで確認できる内訳
| 区分 | 2022年度実績推計 | 2023年度実績推計 | 前年度比・読み取り |
|---|---|---|---|
| セキュリティツール製品 | 8,614.64億円 | 9,942.08億円 | +15.4%。ソフトウェア・ハードウェア等 |
| 情報セキュリティサービス | 6,014.20億円 | 6,723.63億円 | +11.8%。人的役務に加え周辺サービスを含む |
| うちEDR製品 | 390.44億円 | 496.04億円 | +27.0%。製品市場の内数 |
| うちSOC | 1,904.63億円 | 1,973.73億円 | +3.6%。サービス市場の内数 |
| うち診断 | 539.70億円 | 719.49億円 | +33.3%。サービス市場の内数 |
出典はすべてJNSAの同一報告書である。金額は原表の百万円を億円に換算したもので、前年比は計算値である。内数は合計へ再加算しない。また、製品に含まれるクラウド提供機能と、企業決算上の「subscription」「service」という呼称も一対一では対応しない(JNSA「2024年度市場調査報告」)。
当該年度ではEDRや診断の伸びがSOCを上回る。ただし価格・範囲・推計の影響を含むため、この順位を2026年度の実績へ外挿してはならない。
過去5年の需要側の構造変化は、クラウド利用と拠点外からの接続によって、防御対象が社内ネットワークだけでは収まらなくなったことである。加えて、取引先の停止が自社供給に影響するため、発注企業が委託先の対策を確認する必要が増している。経済産業省がSCS評価制度で扱うのは、まさに発注元が取引先の対策状況を判断しにくいことと、委託先が複数の異なる要求を受ける問題である(経産省等「SCS制度構築方針」)。
供給側では、国内企業が海外製品を販売・構築し、その上に運用サービスを組み合わせる構造が重要である。経済産業省は、国内で使われる製品の多くを海外製が占めること、導入実績を重視する商慣習、活用実績のない新興企業が販路を広げにくく開発投資が続きにくい事業環境を、産業振興上の課題としている。したがって国内市場の拡大と、国内開発企業の売上・知的財産の蓄積は、同じ速度で進むとは限らない(経産省「産業振興戦略」)。
顧客と需要の特性
顧客が購入する価値は、製品の機能数より「止められない業務をどの水準で守るか」によって変わる。大企業の高機能製品、中小企業の運用込みサービス、工場の停止を避ける対策を、同じ価格軸で競わせると顧客像を誤る。
| 顧客層 | 主な購買の決め手 | 意思決定に関与する部門 | サービス設計上の論点 |
|---|---|---|---|
| 金融・重要インフラ | 可用性、監査証跡、事故対応体制 | CISO、システム、リスク管理、経営 | 障害時の権限、委託先管理、演習 |
| 製造・物流 | 生産・出荷への影響、海外拠点の統制 | 情報システム、生産技術、物流、購買 | ITと制御系の境界、保守時間、復旧順序 |
| 中堅企業 | 専任者を置かず運用できること | 情報システム責任者、管理部門、経営者 | 夜間対応と復旧支援の範囲 |
| 中小企業・取引先 | 月額負担、取引先要求への対応 | 経営者、総務、外部IT事業者 | 導入後の設定保守、相談・駆け付け |
| ソフトウェア・IoT製品企業 | 製品出荷後も維持できる安全性 | 開発、品質保証、法務、事業責任者 | 脆弱性対応、更新配信、対外報告 |
上表は購買構造の整理である。経営ガイドラインも事業継続・復旧とサプライチェーンの役割・責任を経営課題に位置づける(経産省「経営ガイドラインVer.3.0」)。
典型的な購買は、対象業務の特定、不足確認、技術検証、契約審査、段階導入、運用受入れと進む。営業上は、既存製品との重複、ログ費用、夜間連絡、事故時の免責を詰める。実機検証の終了条件には、顧客側の作業も含める。
中小企業の需要を、被害増加から機械的に推定することはできない。IPAの4,191社を対象とする調査では、過去3期に対策投資をしていないとの回答が62.6%であった。全国企業の悉皆調査ではない。それでも、脅威認識の拡大だけでは支出に結びつかず、費用対効果と実行負担を示す必要があることを裏づける(IPA「中小企業等実態調査2024・速報」/IPA「中小企業対策実態調査2024」)。
乗り換え費用は、ライセンス解除料以上に、ログ移行、検知ルール、端末への再配布、担当者教育、運用手順の再検証で生じる。年度予算や更新期に商談が集中することはあり得るが、業界共通の月別季節性を示す統計は確認できない。景気悪化時にも、基礎的な保護は外しにくい。一方、新規導入の延期や製品統合による予算削減はあり得るため、「不況と無関係な需要」とは評価しない。
被害公表からも、需要の焦点が漏えい防止だけではないと分かる。アスクルは2025年10月のランサムウェア感染によるサービス停止と情報流出を公表し、アサヒグループHDは同年11月時点で封じ込め・復元・安全性確認を経た段階復旧を説明した。両社の事実から導ける示唆は、製品購入に加えて、事業を再開する順序と確認責任を平時に設計する需要があることである。非公表の損失額や原因は、本稿では対象外とする(アスクル「サイバーセキュリティ」/アサヒグループHD「調査結果と今後の対応」)。
バリューチェーンと収益構造
高い収益性は、製品であるかサービスであるかだけでは決まらない。再利用できる知識・ソフトウェアの比率、運用対象の標準化、緊急対応を含む契約範囲、顧客獲得費の回収期間が利益を左右する。
| 工程 | 主な担い手・例 | 付加価値と対価 | 主な原価・採算上の制約 |
|---|---|---|---|
| 研究・製品化 | トレンドマイクロ、FFRI、海外製品企業 | 検知・防御機能、研究成果、ライセンス | 研究開発、検証環境、更新配信、販売支援 |
| 評価・診断 | ラック、専門診断会社、監査・コンサル企業 | 不備の発見、優先順位づけ、診断料 | 高度専門家、再現確認、報告作成 |
| 設計・導入 | SI企業、通信企業、販売代理店 | 製品選定、設定、既存環境との接続 | 外部ライセンス、導入技術者、個別開発 |
| 監視・分析 | ラック、NTTドコモビジネス等 | 継続監視、分析、定額運用料 | 交代勤務、ログ基盤、顧客ごとの調整 |
| 対処・復旧 | 事故対応・鑑識の専門家、SI企業 | 初動支援、証拠保全、復旧支援 | 緊急出動、専門家の待機、追加作業 |
| 監査・改善 | コンサル企業、評価・認証機関 | 検証、教育、規程・対策の更新 | 証拠確認、独立性維持、制度対応 |
国内企業でも収益の形は異なる。2025年12月期のトレンドマイクロは売上高2,759.84億円、営業利益577.77億円、営業利益率20.9%であった。デジタルアーツは2026年3月期に売上高108.35億円、営業利益47.91億円で、営業利益率は44.2%(計算)となる。ただし、商材構成や研究開発・販売体制が異なるため、この差を工程間の利益率差とはみなせない(トレンドマイクロ「2025年決算短信」/デジタルアーツ「2026年3月期決算」)。
海外では、クラウドストライクの2026年1月期のサブスクリプション粗利率はGAAP基準で78%である一方、全社営業損失は2.933億米ドルであった。高粗利の継続課金モデルでも、研究開発、販売、株式報酬等を負担した後の利益は別である。ARRは期末時点の契約規模を年率換算した指標であり、当期売上、利益、現金回収と混同してはならない(クラウドストライク「2026年度決算」)。
SOC・診断・事故対応だけの比較可能な営業利益率は、主要企業の公開資料から十分にそろわない。分析では、SOCは共通基盤を複数顧客へ展開できるほど効率が上がる。一方、顧客ごとの例外や手作業が増えると、固定料金のまま原価が膨らむ。診断は専門家の稼働率が重要であり、事故対応は高い専門性を価格へ反映できても、緊急待機や案件の不規則性が収益の変動要因となる。
製品再販は仕入れ代金が通過するため、売上総額では付加価値を過大に見やすい。買収・提携では、粗利益、独自製品比率、更新率、専門家の残存率を確かめ、海外ベンダーの仕入れ条件悪化も事業計画へ織り込む。
主な費用は人材、研究開発、ログ基盤、仕入れ、販売・顧客支援である。FFRIは技術者の待遇改善、採用費・外注費増を説明しているが、業界共通の費用構成比や価格転嫁率は確認できないため、顧客別採算で検証する(FFRI「2026年3月期決算説明」)。
供給網リスクは、半導体や装置の納期に加えて、海外ベンダーの契約・API変更、クラウド障害、為替、製品更新の集中にもある。2024年7月のクラウドストライクの障害は、同社がコンテンツ更新に起因するものとして原因分析を公表した。顧客への提案では、防御性能とともに段階配信、変更取消し、管理基盤の停止時に継続できる業務を評価する(クラウドストライク「障害原因分析」)。
競争環境
製品では機能を束ねる大手基盤と専門領域に強い企業が競い、国内サービスでは顧客基盤を持つ通信・SI企業と専門会社が競う。市場全体の上位集中度は公表資料だけでは算定できず、企業の世界売上を国内市場で割る方法は不適切である。
5つの競争要因
以下の強さと方向は、公表された市場構造・企業行動をもとにした分析である。製品とサービスで条件が異なる箇所は分けて記載した。
| 競争要因 | 強さ(強・中・弱) | 根拠 | 今後の方向(強まる・弱まる・変わらない) |
|---|---|---|---|
| 既存企業間の競争 | 強 | 海外大手の複数領域への展開と、通信・サービス企業の組み合わせが進む(パロアルト「CyberArk買収完了」/KDDI「ラックとの海外展開」) | 強まる |
| 新規参入の脅威 | 中 | 専門診断などは参入余地があるが、製品の採用実績・販路が障壁。政府も課題として認識(経産省「産業振興戦略」) | 変わらない |
| 代替の脅威 | 中 | 単独製品に対して統合基盤内の機能が代替となる。監視とID等の統合が進展(パロアルト「CyberArk買収完了」) | 強まる |
| 買い手の交渉力 | 中 | 大企業は相見積もりや一括調達が可能。一方、運用移行費と専門家不足が選択を制約(経産省「経営ガイドラインVer.3.0」/経産省「人材育成検討会最終取りまとめ」) | 強まる |
| 売り手の交渉力 | 強 | 国内流通は海外製品に依存し、高度人材の確保も課題(経産省「産業振興戦略」/経産省「人材育成検討会最終取りまとめ」) | 変わらない |
統合基盤は調達・管理を簡素化し得るが、設定・データの蓄積が乗り換えを難しくする可能性もある。専門企業の打ち手は、制御機器、国内固有の業務、独立評価など、大手の標準機能では満たしにくい価値を示すことである。
国内主要企業の比較
| 企業・グループ | 規模の確認に使える公開値 | 主な事業・公表された展開 | 比較時の注意 |
|---|---|---|---|
| トレンドマイクロ | 2025年12月期売上2,759.84億円 | 国内外の保護製品・統合基盤。日本、アメリカズ、欧州、アジア太平洋に事業展開(トレンドマイクロ「2025年決算短信」) | 世界連結売上であり国内市場売上ではない |
| デジタルアーツ | 2026年3月期売上108.35億円 | Web・メール等の情報セキュリティ製品(デジタルアーツ「2026年3月期決算」) | 全社数値。商材構成が総合ベンダーと異なる |
| FFRIセキュリティ | 2026年3月期売上43.48億円、前年比+43.1% | FFRI yarai等の製品とナショナルセキュリティ・サービス(FFRI「2026年3月期決算説明」) | 製品と人的役務の混合 |
| KDDI・ラック | 同一範囲の直近通期セキュリティ売上は本稿では確認できず | 2025年の完全子会社化後、海外拠点対応を含む共同展開(KDDI「ラックとの海外展開」) | 通信事業全体の売上を比較に使わない |
| NTTドコモビジネス | 当該サービスだけの売上は非開示 | ログ監視、対処、専門家による支援を組み合わせて提供(NTTドコモビジネス「AI SOC」) | NTTグループ全体の売上と混同しない |
上表は規模と事業モデルの比較であり、優劣の順位ではない。専業上場企業だけでは非上場企業や通信・SI部門を取り落とし、総合企業の連結売上ではセキュリティの規模を測れない。
再編の具体例は、KDDIによるラックの完全子会社化である。両社は2025年7月、海外拠点からの問い合わせに対応するグローバルサポートを第一弾として展開を発表した。これは、通信の販売・サポート網に専門人材と事故対応能力を組み合わせ、独立専門会社だけでは接点を作りにくかった顧客へ届く動きと考えられる(KDDI「ラックとの海外展開」)。
買収後は監視基盤、顧客契約、夜間対応、売上配分を接続しなければ、案件紹介にとどまる。共通化する業務を選び、顧客解約と主要人材の離職を統合計画の中心指標に置く。
成功の鍵
第一は、更新や運用が継続する品質を保ち、障害時に説明できることである。製品企業では機能追加の速さに加えて変更管理が重要となり、顧客は公開された障害対応や原因分析を確認材料にできる。第二は、研究・製品を販売経路へ接続する能力であり、海外展開を持つトレンドマイクロと、通信網を使うKDDI・ラックでは、その実現方法が異なる(クラウドストライク「障害原因分析」/トレンドマイクロ「2025年決算短信」/KDDI「ラックとの海外展開」)。
第三は、顧客の操業に合わせた対処権限と復旧手順を契約に落とせることである。第四は、製品、監視、診断をそれぞれの原価で管理し、個別対応の増加を収益へ反映できることである。これらは分析上の評価軸であり、公開資料だけから特定企業がすべてを満たすと断定することはできない。
海外の動向と主要企業
海外競争の中心は、個々の防御機能から、ID、ネットワーク、端末、クラウド、運用を束ねる事業基盤へ広がっている。日本企業には海外製品との競合と協業の双方があり、日本語の保守だけでは長期的な差別化を説明しにくい。
国際機関等による同一定義の世界市場総額と日本の比率は確認できない。地域別に比較可能な政府統計もそろわないため、米国・欧州・日本のシェアは本稿では対象外とする。参考となる英国政府調査では、英国で活動する関連事業者のサイバーセキュリティ関連売上は147億英ポンドで、前回調査から名目で約11%増と推計される(英国DSIT「産業分析2026」)。これは供給側の事業者売上の推計であり、英国顧客の購入額や日本のJNSA市場との直接比較には使えない。
海外主要企業の比較
| 企業 | 本社 | 売上高(直近期、原文の通貨) | 強み・事業の特徴 | 直近の動き(M&A・提携・新製品など) | 日本での事業 |
|---|---|---|---|---|---|
| パロアルトネットワークス | 米国 | 114.80億米ドル、2026年7月期(パロアルト「2026年度通期決算」) | ネットワーク、クラウド、運用、IDを横断 | 2026年2月サイバーアーク買収完了(パロアルト「CyberArk買収完了」) | SCSK等の導入事例(パロアルト「SCSK導入事例」) |
| フォーティネット | 米国 | 68.0億米ドル、2025年12月期(フォーティネット「2025年決算」) | ネットワーク機器とセキュリティの統合 | SASE・運用領域を拡大。同年度両領域合計の請求額は24%増(フォーティネット「2025年決算」) | 日本法人と国内拠点で展開(フォーティネット「会社概要」) |
| クラウドストライク | 米国 | 48.1億米ドル、2026年1月期(クラウドストライク「2026年度決算」) | 端末を起点とするFalconと複数領域の契約 | Falcon Flex契約の期末ARR拡大を公表(クラウドストライク「2026年度決算」) | マクニカ、SB C&S、NTTドコモビジネス等の国内パートナーと展開(クラウドストライク「JAPACパートナー表彰2026」) |
| ゼットスケーラー | 米国 | 33.53億米ドル、2026年7月期(ゼットスケーラー「2026年度決算」) | クラウドを介するアクセス制御 | Red Canary買収分を含む通期売上25%増、除外時20%増(ゼットスケーラー「2026年度決算」) | ソフトバンク、NTTドコモビジネス等と協業(ゼットスケーラー「国内パートナー表彰2026」) |
| チェック・ポイント | イスラエル | 27.25億米ドル、2025年12月期(チェック・ポイント「2025年決算」) | ネットワーク保護、サブスクリプション | Hybrid Mesh、Workspace等の事業を展開(チェック・ポイント「2025年決算」) | 東京拠点を設置(チェック・ポイント「日本拠点」) |
| マイクロソフト | 米国 | 比較可能な直近通期のセキュリティ単独売上は本稿では確認できず | ID、端末、クラウド、業務基盤との接続 | 複数のセキュリティ製品を横断する運用機能を展開(マイクロソフト「Security Copilot」) | 日本向け製品と導入支援網を展開(マイクロソフト「Security Copilot」) |
決算期、買収範囲、GAAP・非GAAPの違いに注意が必要である。表は世界企業の網羅的な順位ではない。
再編の重要例は、2026年2月のパロアルトネットワークスによるサイバーアーク買収完了と、同年3月のグーグルによるウィズ買収完了である。前者は特権管理を含むID領域、後者はクラウド環境の保護を自社の事業基盤へ取り込む動きである。国内販売会社は、既存の仕入れ先が別の仕入れ先に統合されることで、販売権、製品の重複、保守窓口がどう変わるかを確かめる(パロアルト「CyberArk買収完了」/Google Cloud「Wiz買収完了」)。
日本企業の海外展開では、製品輸出と日系顧客への同行を区別して見る。トレンドマイクロの2025年の地域別売上から計算すると、日本以外は約68.2%であり、2026年上半期の世界売上は1,485.96億円、前年同期比11.0%増となった。一方、KDDI・ラックは海外拠点対応を共同展開しており、両者は異なる海外進出の型を示す(トレンドマイクロ「2025年決算短信」/トレンドマイクロ「2026年中間決算」/KDDI「ラックとの海外展開」)。
2026〜2028年には、日本でも製品統合と運用契約の見直しが進むとみられる。ゼットスケーラーの国内協業が示す基盤提供と現場実装の分業において、自社が顧客契約・運用知識を保持できるかが重要となる(ゼットスケーラー「国内パートナー表彰2026」)。
外部環境と制度の変化
制度は需要の拡大要因であると同時に、提供企業自身の説明責任と運用費を増やす。2026年10月時点では、施行済みの要求、開始目標、改正提案、延期された制度を分けて営業計画へ反映する。
| 区分 | 地域 | 変化 | 時期 | 影響 | 出典 |
|---|---|---|---|---|---|
| 法制度・重要インフラ | 日本 | 重要インフラ統一基準と安全基準等策定ガイドラインが施行 | 2026年10月1日 | 大・対策整備、検証支援に追い風 | 国家サイバー統括室「重要インフラ対策」 |
| 供給網・取引 | 日本 | SCS評価制度の★3・★4の申請受付開始を目指す。任意制度であり特定製品を必須としない | 2026年3月27日方針公表、2026年度末頃(2027年1〜3月頃)開始予定。確定日未公表 | 大・評価と継続運用に追い風 | 経産省等「SCS制度構築方針」/経産省等「SCS評価制度FAQ」 |
| 製品適合性 | 日本 | JC-STARでIoT製品のセキュリティ要件への適合を可視化 | 2025年3月25日★1受付開始、2026年も製品登録継続。2026年6月に通信機器・ネットワークカメラの★3適合要件を公開 | 中・製品評価に追い風、供給者には対応負担 | IPA「JC-STAR運用開始」/IPA「JC-STAR製品リスト」/IPA「★3適合要件の公開」 |
| 製品規制 | EU | CRAの脆弱性・重大インシデント報告義務が適用。本体要件の全面適用も予定 | 報告義務2026年9月11日、全面適用2027年12月11日 | 大・設計評価、脆弱性対応に追い風 | 欧州委員会「CRA実施日程」/欧州委員会「CRA報告義務開始」 |
| 金融規制 | EU | DORAによるICTリスク、第三者サービス依存、運用耐性の管理 | 2025年1月17日適用開始 | 大・金融向け検証に追い風、受託者管理に負担 | ESMA「DORA」 |
| 重要分野規制 | EU | NIS2の国内法化・運用。2026年には法的明確性の向上と順守の簡素化を目的とする改正を提案 | 国内法化期限2024年10月17日、改正提案2026年1月20日 | 大・対応需要に追い風。提案と成立は別 | 欧州委員会「NIS2」 |
| 防衛調達 | 米国 | CMMC Phase II要求の導入を停止し再検討。Phase Iの自己評価は継続 | 2026年7月公表。当初は2026年11月にPhase IIへ移行する予定 | 中・認証需要の時期には向かい風、基礎対策需要は継続 | 米国防当局CIO「CMMC Phase II停止の実施文書」 |
CRAは日本企業でもEUへ対象製品を供給すれば検討が必要となる。欧州委員会は、悪用されている脆弱性や重大インシデントについて、24時間以内の早期警告と72時間以内の通知を説明している。製造企業への支援は、診断の受託に加え、製品に含まれる部品・ソフトウェアの把握、更新提供、報告判断の業務設計へ広がる(欧州委員会「CRA報告義務開始」)。
SCSは、対策を実施したことを取引先が確認するための仕組みであり、星を取得すれば事故が起きないという保証ではない。JC-STARは製品、SCSは企業の対策、DORAは金融の運用耐性など、評価する対象が異なる。サービスの提案書では、どの制度のどの証拠を再利用でき、どこに追加評価が要るかを整理する。
経済面では海外製品の仕入れに伴う為替変動と、高度人材の処遇改善が採算へ影響する。エネルギー・資源循環との関係では、設備を長く使うほど更新できないソフトウェアや保守終了部品への対処が必要となる。再生可能エネルギー設備や長寿命の産業機器については、導入時の診断に加えて、保守期間全体の更新・監視を契約する余地があるとみられる。
人口減少下では、監視の共同利用と地域の設定・復旧支援の組み合わせが重要となる。ただし、採用・設備投資は、制度の予定日を確定済みとみなして先行させない。
人材と生産性
人材不足は単純な人数の不足だけでなく、夜間対応、制御系、事故調査、顧客の経営判断をつなぐ専門性の不足として現れる。資格者の増加は供給力の手掛かりだが、そのまま即戦力の監視・復旧要員の増加とはみなせない。
情報処理安全確保支援士の登録者は2026年10月1日時点で2万6,424人、平均年齢44.5歳、住所ベースで関東が68.9%を占める。経済産業省は2030年までに登録者5万人を目指しているが、登録者には企業内の担当者も含まれ、外販サービスに利用できる人員とは異なる。地域への供給を考えるときは、遠隔で支援できる業務と、現地対応が必要な業務を分ける(IPA「支援士登録者・2026年10月」/経産省「人材育成検討会最終取りまとめ」)。
平均年収669万5,400円は、情報サービス業の一般労働者という周辺分類の値である。セキュリティ技術者だけの相場、募集時の提示額、外資系の株式報酬を表していない。採用計画ではこの平均値をそのまま予算単価にせず、経験、夜間勤務、顧客折衝、制御システムや海外対応の能力を分けて報酬を設計する(厚生労働省「賃金構造基本統計2025・第1表」)。
賃金上昇圧力の企業例として、FFRIは技術者の待遇改善と採用費増を決算で説明している。一方、業界全体の同一職務についての賃上げ率は確認できず、各社の給与水準を上場企業の平均給与で代表させることもできない。資格取得支援は入口であり、事故対応の指揮や証拠保全を任せるには、実務評価と指導者の配置が必要である(FFRI「2026年3月期決算説明」)。
日本では当業界の付加価値額と従業者数を同じ範囲で取得できないため、業界の労働生産性は本稿では示さない。英国政府の2026年調査は、従業者約6万9,600人をFTEで把握し、1人当たり粗付加価値を13万1,200英ポンドと推計している。日本の売上高÷人数と比較すると、付加価値と売上、FTEと実人数が混ざるため、国際的な優劣の判断には使えない(英国DSIT「産業分析2026」)。
実務では、診断の再作業率、監視対象当たり粗利益、担当交代時の引き継ぎ時間、重大事案の応援要員を指標とするのが有効である。稼働率だけを高めると教育や待機余力が失われ、緊急対応の品質が落ち得る。これは分析にもとづく管理上の提案であり、人員削減を前提とする生産性評価ではない。
2030年に向けたシナリオ
2030年までの分岐を決めるのは、対策の必要性が継続的な支払いに変わるかと、その付加価値を誰が獲得するかである。計画は、市場の単一成長率を延長するより、顧客の実装範囲と供給側の交渉力を組み合わせて作る。
本稿では、第一の軸を「取引・制度要求が実運用まで定着する度合い」、第二の軸を「国内事業者が製品知財と運用契約を保持する度合い」とする。以下は、分析にもとづくシナリオであり、市場規模の予測や統計的な発生確率ではない。
| シナリオ | 2030年の姿 | 起きる条件 | 可能性の見立て・経営上の対応 |
|---|---|---|---|
| 運用定着と国内付加価値の拡大 | 中堅・中小まで継続対策が浸透し、国内製品・専門サービスも採用される | 調達評価の定着、国内企業の実績形成、標準化された運用 | 政策支援だけでは不足。更新契約と販路が接続すれば成立する条件付きシナリオ |
| 市場拡大と利益の海外基盤への集中 | 対策支出は増えるが、国内企業は販売・個別作業が中心 | 統合基盤の採用が進み、国内企業が契約・データを保持できない | 基準として警戒すべきシナリオ。複数基盤対応と独自役務の採算管理が必要 |
| 対策の二極化と価格競争 | 大企業の対策は高度化するが、小規模企業は最小限の証明取得にとどまる | 予算制約、制度運用の遅れ、復旧対応を含む価格への抵抗 | 中小企業の投資実態を踏まえると無視できない。低価格層でも対応範囲を明確にする |
経済産業省の「国内企業売上を約0.9兆円から約3兆円超へ」という目標は、2025年から10年以内の産業政策上の目標である。2030年の国内市場予測ではなく、JNSAの国内市場推計とも対象が異なる。事業計画に転用するときは、対象企業、海外売上、再販等の扱いをそろえる(経産省「産業振興戦略」)。
先行指標は五つに絞る。JNSAの製品・サービス実績では伸びと定義の変化、警察庁の半期統計では被害報告件数、SCSの公表では開始時期と実際の普及、IPAの登録者公表では人材供給、主要企業の決算では継続契約と利益の両方を確認する。被害報告の増加には通報行動の変化も含まれ得るため、単独の指標で需要や対策効果を判定しない(JNSA「2024年度市場調査報告」/警察庁「令和8年上半期のサイバー空間の脅威情勢」/経産省等「SCS制度構築方針」/IPA「支援士登録者・2026年10月」)。
自社計画では、契約更新率、対象端末・ID数、対応時間、外部ライセンス単価を変数にする。先行指標が動いた時に、営業対象の変更、採用の前倒し、契約条件の改定のどれを行うかを決めておくことが、根拠の弱い市場予測より実行に結びつく。
経営・企画部門への示唆
この業界で利益を残せるかは、市場の伸びに乗れるかではなく、どの工程の責任を自社で持ち、どの工程を海外の統合基盤やAIに任せるかで決まる。以下は本稿のデータに基づく選択肢である。
立場別の戦略の選択肢
大手(通信・SI・総合ベンダー):複数の海外基盤の運用を束ねる立場を取るか、自社の監視・復旧基盤で顧客を囲うかの選択になる。NTTドコモビジネスは2026年にゼットスケーラーとクラウドストライクの双方から国内パートナー賞を受けており(ゼットスケーラー「国内パートナー表彰2026」/クラウドストライク「JAPACパートナー表彰2026」)、複数基盤を扱う型は既に成り立っている。ただし、パロアルトネットワークスのサイバーアーク買収やグーグルのウィズ買収のように仕入れ先どうしが統合されると、販売権や保守窓口は仕入れ先の判断で変わる。分析では、大手が手放してはならないのは製品の取扱数ではなく、顧客との対処権限の取り決め、ログ、事故対応の記録である。AIで減った一次分析の工数は値下げに回さず、KDDI・ラックが始めた海外拠点向けサポートのように、対象範囲を海外拠点や復旧訓練へ広げる原資にする。
中堅・中小(専門会社・地域SI・国内製品企業):再販の品ぞろえで大手と競うか、伸びている工程と特定の顧客群に絞るかが分かれ目である。JNSAの推計では2023年度の診断は前年度比33.3%増で、SOC(3.6%増)を大きく上回る。診断を報告書の納品で終わらせず、修正確認と再診断を含む年間契約にすれば、単発の伸びを継続収入に変えられる。SCS評価制度は特定製品の導入を求めない任意制度であり(経産省等「SCS評価制度FAQ」)、★3・★4の対策支援は再販の利幅に依存しない役務になる。地域SIには、情報処理安全確保支援士の68.9%が関東に住む偏りを踏まえ、遠隔監視は専門企業と組み、現地での初動・復旧を自社の役割にする道がある。製品企業では、デジタルアーツ(営業利益率44.2%)やFFRI(同31.4%)のように、統合基盤が手薄な領域に絞るほうが利益率を保ちやすい(分析)。ただしFFRIの増収はセキュリティ製品とナショナルセキュリティ・サービスの需要によるもので、技術者の増員・待遇改善で費用も増えている(FFRI「2026年3月期決算説明」)。
新規参入を考える企業(保険、設備保守、地域金融、IoT機器メーカーなど):自前のSOCや検知製品から入るより、顧客接点と制度対応から入るほうが現実的である。SOCは伸びが小さく、AIによる一次分析の自動化も進むため、後発が監視の規模で勝つのは難しい。検知製品も、経済産業省が指摘する導入実績を重視する商慣習が壁になる。IoT機器メーカーや組込みソフト企業にとっては、EUのCRA(2026年9月に報告義務、2027年12月に全面適用)とJC-STAR(2026年6月に通信機器・ネットワークカメラの★3適合要件を公開)への対応支援が入口になる。保険や地域金融は顧客基盤を生かして一次窓口を担い、監視・復旧は専門企業に委託する形をとりやすいが、事故時に誰が停止を判断し費用を負うかを、先に契約へ書いておく(分析)。
通説と異なる見方
第一に、被害が増えても中小企業の支出は自然には増えない。 ランサムウェア被害報告は2026年上半期に半期として最多の123件となった。一方、IPAの調査で過去3期に対策投資をしていない中小企業は62.6%で、2021年度調査の33.1%から増え、投資しない理由の最多は「必要性を感じていない」(44.3%)だった(IPA「中小企業等実態調査2024・速報」)。発注元から対策を求められた企業では、体制のある企業の59.8%が要請に応じた対策が取引につながったと答えたが、要請を受けた経験がある企業は1割強にとどまる(IPA「中小企業の対策実態調査2024・報告書」)。分析では、中小企業の需要を動かすのは恐怖の訴求ではなく発注元の取引条件であり、営業先は個々の中小企業より、SCSを調達条件に組み込む発注元の購買部門である。
第二に、SOCが最も伸びる工程とは言えない。 JNSAの2023年度推計では、SOCは前年度比3.6%増にとどまり、診断(33.3%増)やEDR製品(27.0%増)を下回った。さらにNTTドコモビジネスは、AI SOCで相関分析を1〜2時間から約10分に短縮すると公表している。分析では、監視の時間を売る契約は単価が下がりやすく、利益の源泉は、診断で見つけた不備の修正確認や、停止判断を伴う対処・復旧へ移る。
第三に、売上の伸びと利益の伸びは一致しない。 クラウドストライクは2026年1月期にサブスクリプション粗利率78%(GAAP)でも営業損失2.933億米ドルを計上し(クラウドストライク「2026年度決算」)、トレンドマイクロは2026年上半期に売上高が11.0%増えた一方、営業利益は23.5%減った(トレンドマイクロ「2026年中間決算」)。企画部門は、売上やARRの伸びではなく、顧客別の粗利と、研究開発・販売・人件費を差し引いた後の利益で、投資と提携を判断する。
公開情報ではわからないこと
- AIによる自動化の実効果と原価:提供企業の公表値(月約200時間の削減など)は特定の顧客や業務の値であり、見逃し率、誤遮断、推論・ログ保存の費用は開示されていない(マイクロソフト「Copilot導入事例」)。SOC事業者への聞き取りで、匿名化した過去インシデントでの判定精度と顧客別原価を比べ、利用企業のCISOへのインタビューで誤遮断の発生と対応を確かめる。
- SCSの★を取引条件にする発注元の割合と費用負担:★を求めるかは個別契約で決まるため、普及の速さと、評価・対策費用を発注元と委託先のどちらが負うかは分からない。製造・物流の大手発注元の調達部門へのアンケートと、委託先の中小企業へのインタビューで確かめる。
- 海外基盤の国内パートナー条件:販売奨励金、更新時の値引き、買収・統合後の販売権と保守窓口の扱いは公表されていない。国内の販売代理店・SI事業者への匿名インタビューと、取引契約書の条項の比較で確かめる。
- 中小企業の支払意思額:投資しない理由は分かっても、月額いくらで、設定保守、駆け付け、復旧のどこまでを買うかは分からない。地域金融機関や商工団体と組んだ価格提示型のアンケートと、地域を限った試験販売で確かめる。
- 提携・買収で確かめる論点:主要技術者と資格者の定着、経営権の変更で解約できる顧客契約の比率、海外ベンダーの認定・販売権の継続、進行中の事故対応と免責条項の範囲は、売上高からは分からない。データルームでの契約原本と案件記録の確認、主要技術者・主要顧客との面談で確かめる。
出典
統計は政府・業界団体の原表、企業数値と事例は当事者の公表資料を用いた。本文中のリンクから各根拠を直接確認できる。
- JNSA「国内情報セキュリティ市場2024年度調査報告」(2025年6月30日作成、7月7日掲載)
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月10日、表紙は令和8年9月)
- 警察庁「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について」(表紙は令和7年9月)
- IPA「2024年度中小企業等実態調査結果・速報版」(2025年2月14日)
- パロアルトネットワークス「CyberArk買収完了」(2026年2月11日)
- Google Cloud「Wiz買収完了」(2026年3月11日)
- 欧州委員会「Safer and more secure digital products」(2026年9月11日)
- 経済産業省・国家サイバー統括室「SCS評価制度の構築方針」公表(2026年3月27日)
- 経済産業省・国家サイバー統括室「SCS評価制度に関するよくあるお問合せ」(2026年3月27日公表の資料3)
- NTTドコモビジネス「AI SOCの提供開始」(2026年5月20日)
- マイクロソフト「Microsoft Security Copilot導入事例」(公表日記載なし、2026年10月20日確認)
- 厚生労働省「令和7年賃金構造基本統計調査・産業中分類第1表」(2026年3月24日)
- 総務省・経済産業省「令和3年経済センサス‐活動調査・企業等に関する集計 第1表」(2023年6月27日)
- パロアルトネットワークス「2026年度通期決算」(2026年9月1日)
- フォーティネット「2025年度通期決算」(2026年2月5日)
- クラウドストライク「2026年度通期決算」(2026年3月3日)
- NICT「NICTER観測レポート2025の公開」(2026年2月5日)
- IPA「情報処理安全確保支援士登録者について(2026年10月1日時点)」(2026年10月15日)
- 総務省・経済産業省「令和3年経済センサス‐活動調査・産業分類(情報通信業)」(2021年調査の分類資料、公表日記載なし)
- 厚生労働省「賃金構造基本統計調査・調査の概要」(公表日記載なし、2026年10月20日確認)
- グーグル「A summer of security: empowering cyber defenders with AI」(2025年7月15日)
- DARPA「AI Cyber Challenge marks pivotal inflection point for cyber defense」(2025年8月8日)
- マイクロソフト「Smarter identity security starts with AI」(2025年7月14日)
- マイクロソフト「条件付きアクセスの最適化エージェント」(2026年6月30日更新)
- NTTドコモビジネス「WideAngle・AI SOC」(公表日記載なし、2026年10月20日確認)
- 英国NCSC「Impact of AI on cyber threat from now to 2027」(2025年5月7日)
- マイクロソフト「Microsoft Security Copilot」(公表日記載なし、2026年10月20日確認)
- パロアルトネットワークス「SCSK導入事例」(公表日記載なし、2026年10月20日確認)
- クラウドストライク「Charlotte AI AgentWorksエコシステム発表」(2026年4月28日(米国発表3月25日))
- クラウドストライク「2026年JAPACパートナーアワード受賞企業」(2026年5月1日(米国発表4月22日))
- NIST「Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations」(2025年3月)
- 経済産業省「サイバーセキュリティ産業振興戦略」公表(2025年3月5日)
- 経済産業省「サイバーセキュリティ経営ガイドラインVer.3.0」改訂発表(2023年3月24日)
- IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査」公表(2025年5月27日、5月28日更新)
- IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査報告書」(2025年5月27日)
- アスクル「アスクルのサイバーセキュリティ」(2026年8月4日更新)
- アサヒグループHD「サイバー攻撃による情報漏えいに関する調査結果と今後の対応」(2025年11月27日)
- トレンドマイクロ「2025年12月期決算短信」(2026年2月18日)
- デジタルアーツ「2026年3月期決算短信」(2026年5月7日)
- FFRIセキュリティ「2026年3月期決算短信補足説明資料」(2026年5月14日)
- クラウドストライク「Channel File 291 Incident Root Cause Analysis」(2024年8月6日)
- KDDI「ラックとKDDI、セキュリティソリューションをグローバルで本格展開」(2025年7月25日)
- 経済産業省「サイバーセキュリティ人材の育成促進に向けた検討会最終取りまとめ」(2025年5月14日)
- 英国DSIT「Cyber security sectoral analysis 2026」(2026年5月12日)
- フォーティネット「日本法人会社概要」(公表日記載なし、2026年10月20日確認)
- ゼットスケーラー「2026年度通期決算」(2026年9月3日)
- ゼットスケーラー「2026年度パートナーアワード」(2026年9月17日)
- チェック・ポイント「2025年度通期決算」(2026年2月12日)
- チェック・ポイント「お問い合わせ・日本拠点」(公表日記載なし、2026年10月20日確認)
- トレンドマイクロ「2026年12月期第2四半期(中間期)決算短信」(2026年8月13日)
- 国家サイバー統括室「重要インフラ対策関連」(2026年10月1日施行情報、更新日記載なし)
- IPA「JC-STARの運用開始」(2025年3月25日)
- IPA「JC-STAR適合ラベル取得製品リスト」(2026年10月15日更新)
- IPA「通信機器★3適合要件、ネットワークカメラ★3適合要件の公開」(2026年6月。ページに日付の記載なし、URLの日付は6月12日)
- 欧州委員会「Cyber Resilience Act・実施日程」(2026年7月27日更新)
- ESMA「Digital Operational Resilience Act」(公表日記載なし、2026年10月20日確認)
- 欧州委員会「NIS2 Directive: securing network and information systems」(2026年7月2日更新)
- 米国防当局CIO「Implementing Suspension of CMMC Phase II」(文書に日付の記載なし、2026年7月公表)
この業界の図解【194種類で分析】を、note の有料記事で公開しています。
